Restricting access to Admin features
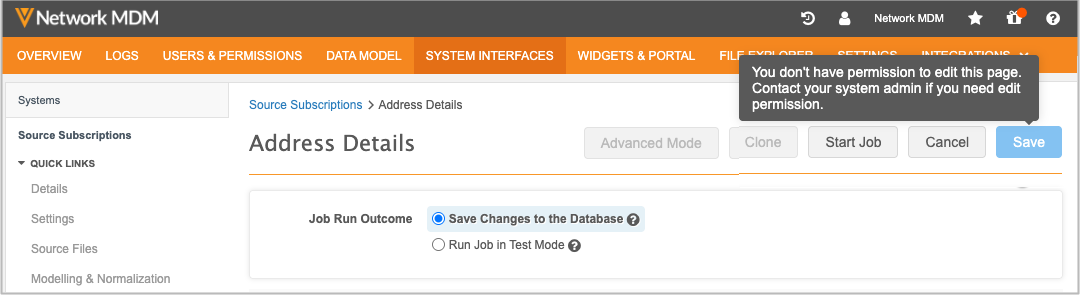
Administrators can use permission sets to control access to administrative functions. This can be especially useful for Data Manager users that have access to features in the Admin console but should not make configuration changes. Administrators can provide access to run subscriptions and view the configuration but restrict edit access to the features.
Supported users
Admin permissions apply to user types that have access to the features in the Admin console:
-
Data Manager
-
System Administrator
-
System and Data Admin
Supported features and functions
By default, Data Managers, System Administrators, and System and Data Admins users have add and edit access to these features.
Restricting a feature reduces access to read-only mode and running subscriptions.
| Feature | Add & Edit Functions | Read-Only (Add & Edit Disabled) |
|---|---|---|
| Data model | ||
| Data domains | Add domain
Add object Export Data Model Save objects Add fields Enable / disable fields Save fields |
View |
| Reference Data | Add reference type Edit reference type summary Import reference codes. |
View
Export |
| System Interfaces | ||
| Systems | Add system Save system |
View |
| Source subscription | Add subscription
Clone subscription Save subscription Access Advanced Mode |
View
Start Job |
| Target subscription | Add subscription
Clone subscription Save subscription Export by Network ID |
View
Start Job |
| Veeva OpenData subscriptions | Create New Country Group
Save subscription |
View
Start Job Ad Hoc Download |
| Match Configurations (Ad Hoc Match Configuration, Match Default Configuration, Add Request Match Configuration) |
Save configuration | View |
| Match Rule Collections | Add Collection
Save collection |
View |
| Source Rankings | Save | View |
| Transformation Rules | New Rule Save rule Clone Delete |
View |
Default admin access
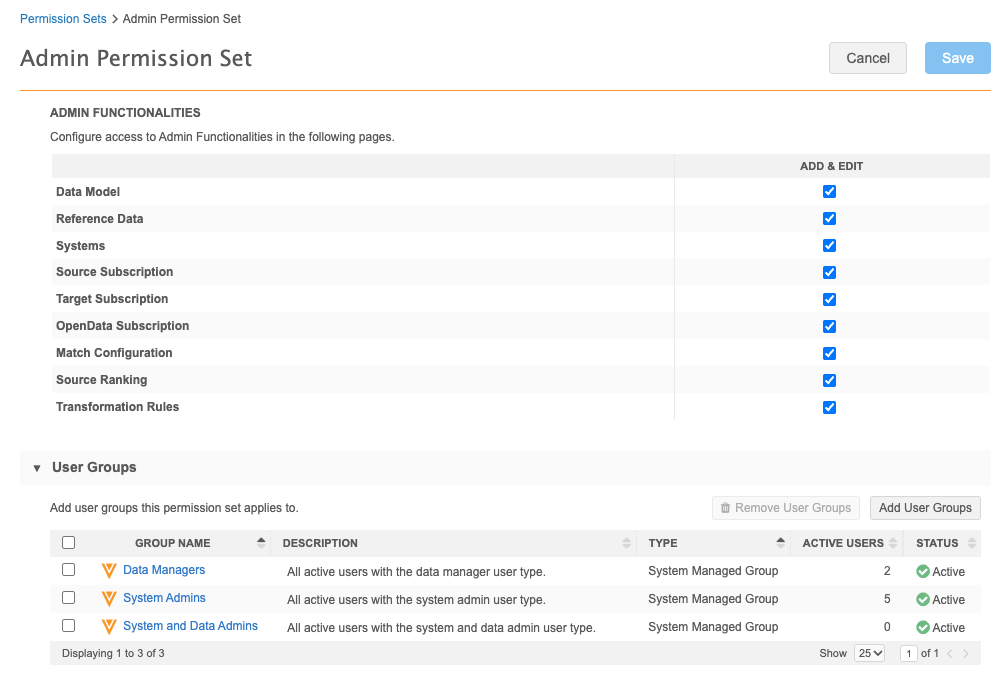
Data Managers, System Administrators, and System and Data Admins have read and write access to the features by default.
A predefined permission set called Admin Permission Set includes all Data Managers, System Administrators, and System and Data Admins users. Admin access is set to Add & Edit access to the supported Admin features by default.
Restrict or provide admin access
Administrative users must explicitly use permission sets to provide or restrict access to admin features.
Example scenarios
-
To restrict these Admin features for Data Managers, remove the Data Managers user group from the Admin Permission Set.
-
To restrict Admin features on a more granular level (for example, by user), create a new permission set and assign access by user.
If users are included in multiple permission sets, the highest permission level wins.